阿摩線上測驗
登入
首頁
>
iPAS◆資訊安全防護實務◆中級
>
115年 - 115-2 資訊安全工程師能力鑑定中級試題:資訊安全防護實務#144572
> 試題詳解
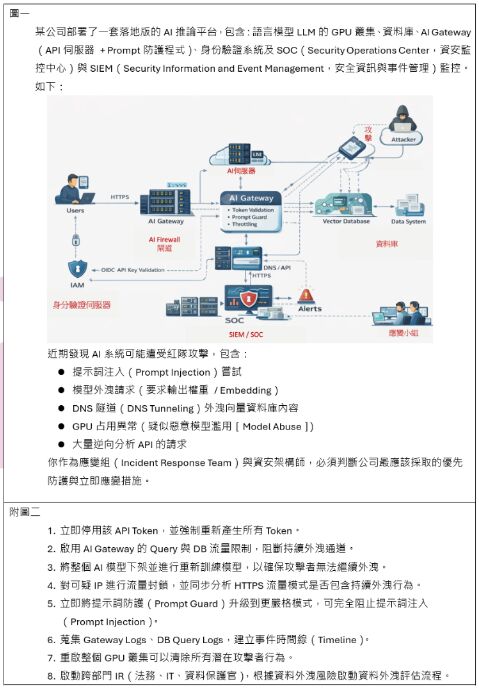
18. 【題組 2】情境如附圖一所示。你身為資安事件應變小組成員,可以採取以下哪些應 變動作(附圖二)。下列選項組合何者正確?
(A) 2、3、4
(B) 6、7、8
(C) 1、2、5
(D) 4、6、8
答案:
登入後查看
統計:
A(1), B(0), C(4), D(10), E(0) #4028174
詳解 (共 1 筆)
MoAI - 您的AI助手
B1 · 2026/10/04
#7534401
這題在考什麼觀念 本題屬於 AI 資安事...
(共 1757 字,隱藏中)
前往觀看
0
0
相關試題
19. 【題組 2】情境如附圖一、三所示。最合理的安全判斷為下列何項? (A) 屬於正常使用行為,因為 HTTPS 流量正常 (B) 是傳統 Web 攻擊(如 XSS),應優先進行資料庫弱點掃描 (C) 疑似 AI 資料外洩,需立即啟動事件應變及調查 (D) 代表模型本身有漏洞,應立即重新訓練 AI 模型以修補問題
#4028175
複選題20. 【題組 2】情境如附圖一所示。某天 SOC(Security Operations Center,資安監控中 心)收到附圖四的警訊,請判斷最可能代表下列哪些攻擊行為?(複選) (A) 資源耗盡攻擊 (B) 模型竊取 (C) 提示詞注入 (D) 模型汙染攻擊
#4028176
21. 企業內部的某一台 AD Domain Controller(網域控制站)伺服器忽然出現異常高 CPU 使用率,且資安工程師同時觀察到 LSASS(本機安全認證子系統服務)流程被非預 期程式存取。若以事件應變的角度來評估,下列何項最有可能是伺服器目前正面臨 的威脅? (A) 攻擊者正在進行 Credential Stuffing,但是為了避免鎖定帳號,只嘗試了兩次就停 止了 (B) 攻擊者想要變更當前使用者的群組 (C) 攻擊者正在利用 Zerologon 漏洞,想取得 AD 伺服器控制權 (D) 攻擊者正在進行 Credential Dumping,想撈取 AD 伺服器機敏資料
#4028177
22. 近期發生多起攻擊者利用 AitM(Adversary-in-the-Middle)技術繞過多因子驗證的案 例。若貴公司計畫升級現有的 MFA 機制以防禦此類攻擊,下列何項方案最為有效且 符合 FIDO2 標準? (A) 部署實體安全設備(Security Key)驗證 (B) 採用推播通知(Push Notification)並要求使用者點擊確認 (C) 強制員工使用簡訊(SMS OTP)作為登入的第二因子 (D) 實施複雜密碼策略,要求每 45 天更換一次並不得重複
#4028178
23. 某企業導入 AI Agent 協助員工查詢內部文件及執行工作流程。某日發現 AI Agent 遭 受 Prompt Injection 攻擊,導致機敏資訊被存取。資安團隊準備進行事件調查,以釐 清攻擊過程及資料外洩範圍。若要提出相關告訴,應優先保存下列哪一項紀錄? (A) AI 模型推論延遲與 GPU 使用率監控紀錄 (B) 同一使用者短時間內多次觸發 Prompt Injection 防護規則之紀錄 (C) 輸入內容安全檢查(Input Guardrail)所產生的策略違規事件紀錄 (D) 使用者與 AI Agent 的互動紀錄及工具呼叫紀錄
#4028179
複選題24. 在網路安全欺騙(Deception)偵測技術中有多種誘餌(Decoys)類型和互動程度,關 於這些偵測技術,下列哪些描述最為正確?(複選) (A) 實體/完整作業系統誘餌(Real/Full OS decoys)的成本較低,易於大規模擴展部 署 (B) 低互動誘餌(Low-interaction decoys)模擬少量的網路協定和服務,以欺騙攻擊者 (C) 中互動誘餌(Medium-interaction decoys)能讓攻擊者登入,並模擬真實服務回應 (D) 高互動誘餌(High-interaction decoys)涉及使用真實的作業系統、服務和應用程 式,可在安全的沙箱環境中觀察攻擊者行為
#4028180
25. 根 據此現象,攻擊者最可能正在利用下列何種技術進行滲透? (A) 使用 SNMP 暴力破解獲取網路拓樸資訊 (B) 利用 SMB 漏洞(如 Eternal Blue 或是 SMB Ghost)搭配 Mimikatz 進行側向移動 (C) 進行 ARP 欺騙以實施中間人攻擊(MITM) (D) 透過 Modbus/TCP 進行暫存器溢位攻擊(Buffer Overflow)
#4028181
26. 【題組 3】情境如附圖所示。工控環境下的連線行為判定在隔離網段中,所截獲是一 段非典型的流量:工作站向 PLC 發送 Function Code 90 (0x5A)的指令,換言之是 FC 90。已知該環境主要使用 Schneider Electric 的 Modbus 設備,在正常維運僅會有涉及 讀寫的(FC 3, 4, 6, 16) 。關於此 FC 90 指令的描述,下列何者正確? (A) 這是標準的連線偵測(Keep-alive)封包,由防火牆自動產生 (B) 非公開私有「Unity 協定」指令,可能用於遠端停機、下載韌體或更改程式邏輯 (C) 這是正常的時鐘同步指令,不具威脅性 (D) 這是 Modbus 的廣播指令,用於掃描網段內所有設備
#4028182
27. 【題組 3】情境如附圖所示。鑑識與應變調查發現,攻擊者已成功控制一台與機械手 臂連接 HMI(Human-Machine Interface) 。該 HMI 運行的是嵌入式 Windows 7 系統。 在不影響生產線即時通訊的前提下,若要進行記憶體採證(Memory Forensics),下 列何種做法最能平衡「技術完整性」與「工控可用性」? (A) 使用 Velocity 的遠端外掛,直接在不掛載任何代理程式的情況下掃描物理記憶體 (B) 立即拔除該 HMI 的電源,將硬碟取下進行鏡像(Mirroring)採證 (C) 直接對該 HMI 執行 Kernel Panic 觸發藍屏,以獲取完整的 Memory Dump (D) 透過離線專用的取證 USB 工具,使用 Magnet RAM Capture 等輕量化工具提取, 並密切監控 CPU 使用率
#4028183
複選題28. 【題組 3】情境如附圖所示。針對深度防禦與隔離技術,為了徹底解決 IT/OT 整合後 的邊界安全問題,防止類似的「隱蔽通道(Covert Channel)」再次出現,維運團隊決 定在 Level 3(製造運營層)與 Level 4(企業辦公層)之間網路強化防護。下列哪些 技術方法屬於純技術維運範疇且能有效降低風險?(複選) (A) 部署數據閘道器(Data Diode / One-way Gateway) ,確保數據只能從 OT 端單向流 向 IT 端 (B) 在交換器上啟動「Port Isolation」與「Sticky MAC」,限制未授權設備接入 (C) 修改公司資安手冊,增加「嚴禁使用私人 USB」之條文並要求員工簽署聲明 (D) 實施深度封包檢測(DPI),解析工控協定(如 S7Comm, EtherNet/IP)的酬載 (Payload),監控非白名單內的 Function Code
#4028184
相關試卷
115年 - 115-2 資訊安全工程師能力鑑定中級試題:資訊安全防護實務#144572
2026 年 · #144572
115年 - 115-1 資訊安全工程師能力鑑定中級試題:資訊安全防護實務#139174
2026 年 · #139174
114年 - 114-2 資訊安全工程師能力鑑定中級試題:資訊安全防護實務#130418
2025 年 · #130418
114年 - 114-1 資訊安全工程師能力鑑定中級試題:資訊安全防護實務#126101
2025 年 · #126101
113年 - 113-2 資訊安全工程師能力鑑定中級試題:資訊安全防護實務#121982
2024 年 · #121982
113年 - 113-1 資訊安全工程師能力鑑定中級試題:資訊安全防護實務#119309
2024 年 · #119309
112年 - 112-2 中級資訊安全工程師能力鑑定試題_科目1:I22資訊安全防護實務#116083
2023 年 · #116083
112年 - 112-1 中級資訊安全工程師能力鑑定試題:資訊安全防護實務#114235
2023 年 · #114235
111年 - 111 ipas中級資訊安全工程師能力鑑定試題_科目 2:資訊安全防護實務#112999
2022 年 · #112999
110年 - 110 中級資訊安全工程師能力鑑定試題:資訊安全防護實務#104035
2021 年 · #104035
 阿摩線上測驗
登入
