阿摩線上測驗
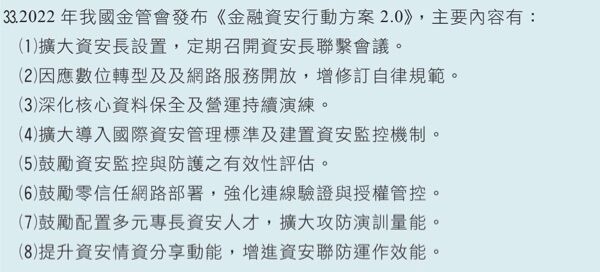
34.有關「金融資安行動方案 2.0」之敘述,下列何者錯誤?
(A)因應數位轉型及網路服務開放,增修訂自律規範
(B)擴大法遵長設置、定期辦理法遵長聯繫會議
(C)擴大導入國際資安管理標準及建置資安監控機制
(D)鼓勵資安監控與防護之有效性評估
統計: A(66), B(291), C(52), D(34), E(0) #3977503
詳解 (共 3 筆)
(B)擴大法遵長設置,定期辦理法遵長聯繫會議。 改為資安長
參考金融科技力

-
正確的政策是: 擴大「資安長」的設置,而不是「法遵長」。
-
大人版精準解析:
「法遵長(Chief Compliance Officer)」負責的是確保銀行開門做生意都有符合法律法規;而這套方案的名稱叫做「金融資安行動方案」,其核心目的是要抓駭客、防病毒、保護數位資料。因此,金管會要求的是資產達到一定規模的金融機構,必須設置「資安長(Chief Information Security Officer, CISO)」,並定期召開「資安長聯繫會議」。出題老師故意把「資安長」偷偷換成「法遵長」,如果不細心,很容易被混淆!
-
(A) 因應數位轉型及網路服務開放,增修訂自律規範 ➡️【與時俱進】
現在銀行都開放網銀、開放 API(例如手機直接連結記帳 APP)。既然路變寬了,搶匪(駭客)的花招也變多了,銀行公會自然要重新修改遊戲規則(自律規範),把安全鎖鏈加粗。 -
(C) 擴大導入國際資安管理標準及建置資安監控機制 ➡️【國際標準與全天候監控】
這指的是鼓勵金融機構去拿國際上最嚴格的資安認證(例如 ISO 27001 資訊安全管理系統),並且在內部建立像 24 小時守衛室一樣的 SOC(資安監控中心),有任何風吹草動就立刻通報。 -
(D) 鼓勵資安監控與防護之有效性評估 ➡️【實戰演練】
不能只是蓋了城牆就假裝安全。政府鼓勵銀行定期做「有效性評估」,簡單說就是找專業的紅隊(駭客攻防演練)來扮演壞人,故意攻攻看自家的防火牆,看看是真的有用,還是只是裝飾品。